


Es un framework escrito en python [2.7] que está siendo hecho especialmente para ataques blind, es decir: atacar objetivos aleatorios con problemas de seguridad comunes, los objetivos son generados por el motor de búsqueda de hackers "shodan" y los hosts vulnerables son hackeados de manera automatizada.
Mostrando entradas con la etiqueta Auditoria. Mostrar todas las entradas
Mostrando entradas con la etiqueta Auditoria. Mostrar todas las entradas
jueves, 10 de agosto de 2017
martes, 8 de agosto de 2017
jueves, 3 de agosto de 2017
Dagon - Advanced Hash Manipulation


Dagon es capaz de realizar ataques de fuerza bruta a múltiples tipos de hash, creación de diccionarios de fuerza bruta, verificación automática de algoritmos de hash, generación al azar de Unicode a ASCII, y mucho más
lunes, 31 de julio de 2017
Findsploit Search Exploits in Databases
Finsploit es un sencillo script bash para buscar de forma rápida y sencilla bases de datos de vulnerabilidades locales como en línea. Este repositorio también incluye "copysploit" para copiar
domingo, 30 de julio de 2017
NETATTACK 2 Advanced Wireless Network Scan and Attack Tool
NETATTACK 2 es una secuencia de comandos python que escanea y ataca redes locales e inalámbricas. Todo es super fácil debido a la GUI que hace innecesario recordar comandos y parámetros.
sábado, 29 de julio de 2017
OWASP VBScan
Les dejo este proyecto para realizar pruebas de vulnerabilidades en Vbulletin, viene con las ultimas según los creadores
jueves, 27 de julio de 2017
Bluto - DNS Recon | Brute Forcer | DNS Zone Transfer | DNS Wild Card Checks
Bluto es una Herramienta basada en Python, para Realizar Enumeración de DNS, bruteforce en subdominios entre otros, las características completa son:
- DNS Recon
- Brute Forcer
- DNS Zone Transfer
- DNS Wild Card Checks
- DNS Wild Card Brute Forcer
- Email Enumeration
miércoles, 26 de julio de 2017
viSQL - Scan SQL vulnerability
Escanea vulnerabilidades de SQL en el sitio de destino y en los sitios dentro del servidor.
Instalacion:
~$ wget https://raw.githubusercontent.com/blackvkng/viSQL/master/installer.py
~# python2 installer.py
~$ # Type "viSQL" to use tool.
~$ viSQL
LFI Suite
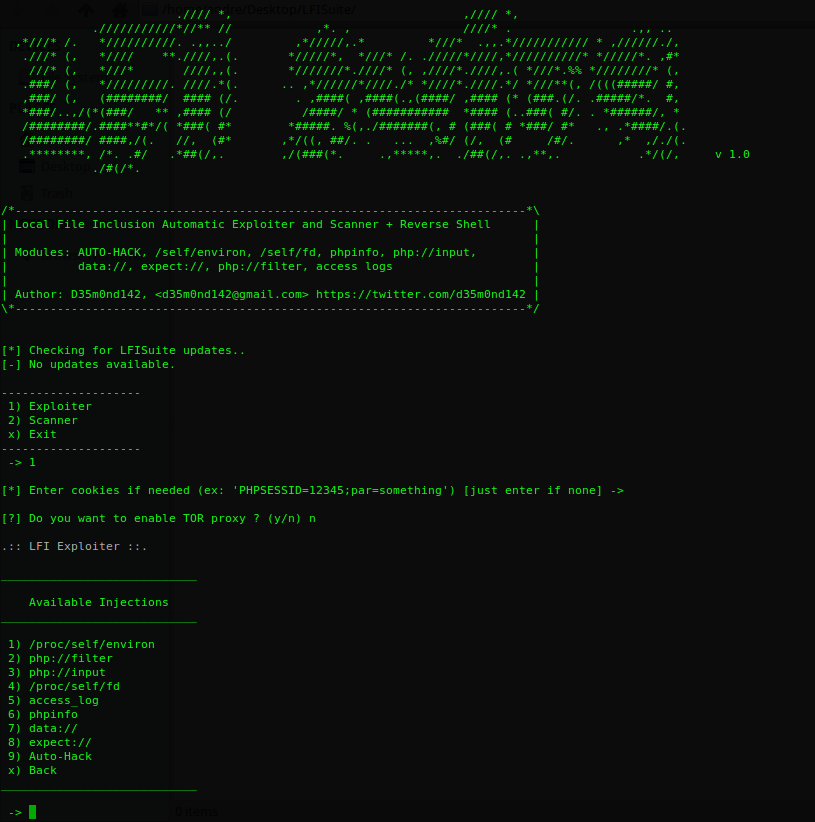
LFISuite is a totally automatic tool able to scan and exploit Local File Inclusion vulnerabilities using many different methods of attack, listed in the section Features.
Features:
* Works with Windows, Linux and OS X
* Automatic Configuration
* Automatic Update
* Provides 8 different Local File Inclusion attack modalities:
– /proc/self/environ
Moscrack - Ruptura de claves WPA

Moscrack es una aplicación Perl diseñado para facilitar la ruptura en las claves WPA en paralelo en un grupo de equipos.
Esto se logra mediante el uso de cualquiera de software de agrupación Mosix, SSH o RSH acceso a un número de nodos.
Windows COM Elevation of Privilege Vulnerability - Win 10 Test
Bueno el siguiente exploit sirve para cambiar la Password de usuarios sin tener privilegios, veamos:

lunes, 17 de febrero de 2014

lunes, 30 de diciembre de 2013
GoSquared - Análisis en tiempo real de tu Web

GoSquared es una empresa que ofrece monitoreo total de nuestra web, tiene planes muy buenos y entre sus cualidades encontramos:
+ Consola en tiempo real de GoSquared le permite ver lo que está ocurriendo en el sitio Web de un solo vistazo.
+ Ver lo que es popular en su sitio ahora.
+ Ver dónde vienen sus visitantes y si están participando con su contenido.
+ Monitorear el impacto y la eficacia de las campañas en tiempo real.
jueves, 19 de diciembre de 2013
Faraday - Penetration Test IDE

Faraday introduce un nuevo concepto (IPE) Integrado Penetración-Entorno de prueba de un IDE Ensayo de penetración multiusuario. Diseñado para su distribución, la indexación y el análisis de los datos generados durante el proceso de una auditoría de seguridad. El objetivo principal de


