


Es un framework escrito en python [2.7] que está siendo hecho especialmente para ataques blind, es decir: atacar objetivos aleatorios con problemas de seguridad comunes, los objetivos son generados por el motor de búsqueda de hackers "shodan" y los hosts vulnerables son hackeados de manera automatizada.
Mostrando entradas con la etiqueta Pentest. Mostrar todas las entradas
Mostrando entradas con la etiqueta Pentest. Mostrar todas las entradas
jueves, 10 de agosto de 2017
martes, 8 de agosto de 2017
jueves, 3 de agosto de 2017
Dagon - Advanced Hash Manipulation


Dagon es capaz de realizar ataques de fuerza bruta a múltiples tipos de hash, creación de diccionarios de fuerza bruta, verificación automática de algoritmos de hash, generación al azar de Unicode a ASCII, y mucho más
domingo, 30 de julio de 2017
NETATTACK 2 Advanced Wireless Network Scan and Attack Tool
NETATTACK 2 es una secuencia de comandos python que escanea y ataca redes locales e inalámbricas. Todo es super fácil debido a la GUI que hace innecesario recordar comandos y parámetros.
OpenPuff: Una herramienta profesional de esteganografía

OpenPuff es una herramienta profesional de esteganografía, con características únicas que no encontrará entre ningún otro software gratuito o comercial. OpenPuff es 100% libre y adecuado para transmisión de datos altamente confidencial.
sábado, 29 de julio de 2017
OWASP VBScan
Les dejo este proyecto para realizar pruebas de vulnerabilidades en Vbulletin, viene con las ultimas según los creadores
jueves, 27 de julio de 2017
Bluto - DNS Recon | Brute Forcer | DNS Zone Transfer | DNS Wild Card Checks
Bluto es una Herramienta basada en Python, para Realizar Enumeración de DNS, bruteforce en subdominios entre otros, las características completa son:
- DNS Recon
- Brute Forcer
- DNS Zone Transfer
- DNS Wild Card Checks
- DNS Wild Card Brute Forcer
- Email Enumeration
miércoles, 26 de julio de 2017
LFI Suite
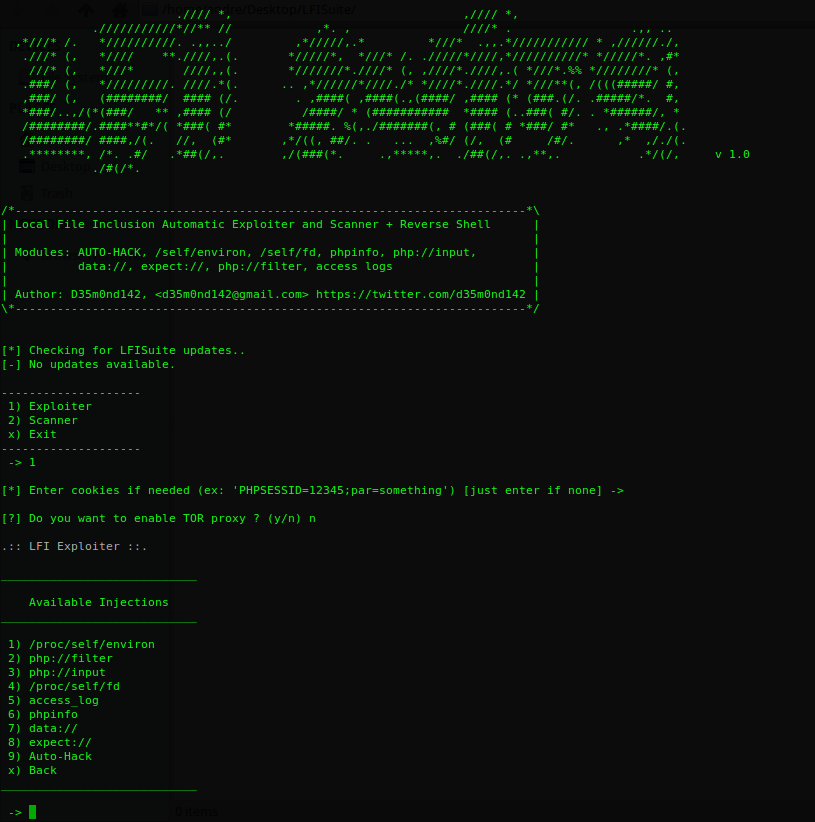
LFISuite is a totally automatic tool able to scan and exploit Local File Inclusion vulnerabilities using many different methods of attack, listed in the section Features.
Features:
* Works with Windows, Linux and OS X
* Automatic Configuration
* Automatic Update
* Provides 8 different Local File Inclusion attack modalities:
– /proc/self/environ
Windows COM Elevation of Privilege Vulnerability - Win 10 Test
Bueno el siguiente exploit sirve para cambiar la Password de usuarios sin tener privilegios, veamos:

lunes, 17 de febrero de 2014

miércoles, 9 de octubre de 2013
Session Hijacking con Cookie Cadger

Hola, les paso a dejar este programa muy bueno llamado Cookie cadger con el cual podemos obtener sesiones y logins, funciona en Windows, Linux o Mac, y requiere Java 7. Usando Cadger Cookies requiere tener "tshark" - una utilidad que forma parte de la suite de Wireshark, que se instalará. Por lo general, simplemente instalando Wireshark será suficiente.
miércoles, 7 de agosto de 2013
[Cloudflare] Bypass Cloudflare

Hola, en el siguiente tutorial veremos como bypasear un sitio (en este caso foro) protegido por cloudflare,
Primeramente nos iremos al Ip Revealer de Underc0de : http://servicios.underc0de.org/cloudflare.php
martes, 18 de junio de 2013
Seguridad en CentOS (Mod_qos)

Bueno, hace un par de semanas me mude a centos, despues de pasar por varias distros GNU/LINUX, lo primero que hize fue montarme mi servidor web Apache, todo andaba de 10 hasta que llegamos a la parte de la seguridad, e aqui un problema, el servidor apache es facilmente derribado, ademas de un par de reglas iptables que en internet son facilmente encontradas y si no podemos leer un poco sobre configuraciones iptables ( http://systemcrime.org/foro/index.php?topic=47.msg63;topicseen#msg63 ), ya con mod security y evasive no era suficiente para un ataque de el poderoso Slowloris, de el cual ya apache desde el año 2009 es victima y lo sige siendo hasta el dia de hoy, ya que no se ha encontrado una solucion concreta al problema.
sábado, 1 de junio de 2013
SQL Tool v1.0 Alpha Build 6
Herramienta de inyección automática de SQL. Soporta MySQL y MSSQL.
Versión 1.0 (Alpha Build 6)
Correcciones:
No se pudo obtener error de base de datos ()
Datos de dumping (No se pudo obtener los datos)
Error de análisis.
Error Archivo no encontrado (cuando load_file)
Salida load_file (hecho seleccionable)
Formato de salida load_file (reconstruida en el código HTML, para funcionar correctamente)
jueves, 30 de mayo de 2013
[SQL] Bypass Admin Panel

Bueno en el siguiente post, veremos como bypasear un Login Panel, con una simple consulta SQL, la cual omitirá la necesidad de contar con un nombre de usuario admin y la contraseña para entrar en el panel.
Empezaremos con unas cuantas DORKS para conseguir un par de Admin Panels;
Dorks:
inurl:adminlogin.aspx

 inurl:admin/index.php

inurl:administrator.php

inurl:administrator.asp

inurl:login.asp

 inurl:login.aspx

 inurl:login.php

 inurl:admin/index.php

inurl:adminlogin.aspx
viernes, 17 de mayo de 2013
Mass Mailer Attack Backtrack 5 [SET]
Bueno para empezar debemos contar con
Backtrack 5 o la herramienta SET:
Abrimos una consola e ingresamos : cd /pentest/exploits/set - ./set


Backtrack 5 o la herramienta SET:
Abrimos una consola e ingresamos : cd /pentest/exploits/set - ./set


sábado, 4 de mayo de 2013
JavaScript: Inyección de JavaScript – ejemplo sencillo

lunes, 8 de abril de 2013
Full Path Disclosure (FPD)
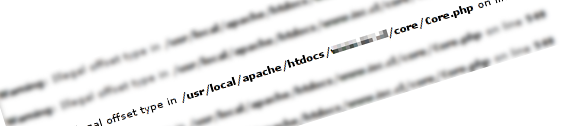
Hola a todos, en el siguiente articulo veremos lo que es un FPD "Full Path Disclosure", ¿Qué es?, ¿Para que sirve? y como podemos aprovecharlas de manera correcta.
FPD es una vulnerabilidad que le permite al atacante ver los directorios de webroot, ejemplo: servidor.com/imagenes - servidor.com/ftp/resources, esta vulnerabilidad nos permite ver todos los archivos contenidos en esa carpeta /imágenes, veremos todo lo que contiene en dicha carpeta o directorio.
Bueno, la mayoría de personas, toman esto a la ligera, pero en realidad es algo grave, ya que por ejemplo, una web en la cual fuera accesible a web.com/configuraciones nos dejaría ver todos los archivos de configuración, ya sea conexión a base de datos o datos de la administración de dicho sitio web.
jueves, 4 de abril de 2013
Joomla Vulnerabilidad Complemento DOCman Paypal

Hola a todos, les paso a dejar una vulnerabilidad
en un complemento de Joomla llamado Docman Paypal, el cual salio
hace poco en 1337day, dicho complemento es de pago por tanto
me impidio a hacer un tutorial (hasta encontrar algun joomla con ese complemento)
pero si les traigo la Injeccion e Info:
#######################################################
#
# Joomla Component DOCman PayPal <= (id) SQL injection Vulnerability
#
#######################################################


