lunes, 8 de abril de 2013

Full Path Disclosure (FPD)


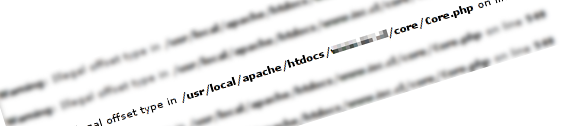
Hola a todos, en el siguiente articulo veremos lo que es un FPD "Full Path Disclosure", ¿Qué es?, ¿Para que sirve? y como podemos aprovecharlas de manera correcta.


FPD es una vulnerabilidad que le permite al atacante ver los directorios de webroot, ejemplo: servidor.com/imagenes         -   servidor.com/ftp/resources, esta vulnerabilidad nos permite ver todos los archivos contenidos en esa carpeta /imágenes, veremos todo lo que contiene en dicha carpeta o directorio.

Bueno, la mayoría de personas, toman esto a la ligera, pero en realidad es algo grave, ya que por ejemplo, una web en la cual fuera accesible a web.com/configuraciones  nos dejaría ver todos los archivos de configuración, ya sea conexión a base de datos o datos de la administración de dicho sitio web.
Share:

MultiInjector v0.3


MultiInjector.py, cuenta con las siguientes opciones: 

1) Automatic defacement:
Try to concatenate a string to all user-defined text fields in DB

2) Run OS shell command on DB server:
Run any OS command as if you're running a command console on the DB machine

3) Run SQL query on DB server:
Execute SQL commands of your choice

4) Enable OS shell procedure on DB:
Revive the good old XP_CMDSHELL where it was turned off
(default mode in MSSQL-2005)

Share:

sábado, 6 de abril de 2013

Watcher Herramienta Scan de Seguridad


Watcher es una herramienta de análisis para aplicaciones Web basados ​​en HTTP. Watcher ofrece pen-testers hot-spot detección de vulnerabilidades, cheques desarrolladores rápidos cordura y auditores auditoría de cumplimiento PCI. Se ve por las cuestiones relacionadas con mashups, cargas controladas por el usuario, cookies, comentarios, encabezados HTTP, SSL, Flash, Silverlight, fugas referrer, revelación de información, Unicode, y mucho más.

Características principales:

- Detección pasiva de los problemas de cumplimiento de seguridad, privacidad y PCI en HTTP, HTML, Javascript y CSS
Share:

Fiddler Trafic


Que es Fiddler? 

Fiddler es un proxy web depuración que registra todo el HTTP (S) el tráfico entre su equipo e Internet. El violinista le permite inspeccionar el tráfico, establecer puntos de interrupción, y "violín" con los datos entrantes o salientes. El violinista incluye un potente basada en eventos del subsistema de secuencias de comandos, y se puede ampliar utilizando cualquier lenguaje. NET.

Fiddler es gratuito y se puede depurar el tráfico desde prácticamente cualquier aplicación que soporte un servidor proxy, incluyendo Internet Explorer, Google Chrome, Safari de Apple,
Share:

jueves, 4 de abril de 2013

Pangolin - penetration testing, SQL Injection


Pangolin es una prueba de penetración, Inyección SQL herramienta de prueba de seguridad de base de datos. Encuentra Inyección SQL vulnerabilities.Its objetivo es detectar y tomar informarle de inyección SQL vulnerabilidades en aplicaciones web. Una vez que se detecta una inyección SQL en el host de destino, el usuario puede elegir entre una variedad de opciones para realizar un extenso back-end de gestión de base de datos de huellas dactilares sistema, recuperar usuarios DBMS sesión y base de datos, los usuarios enumerar, los hashes de contraseñas,
Share:

WEPBuster 1,0


Esta herramienta esta hecha en pyton, con la cual podremos 
realizar un cracking en un Red WIfi WEP, El script se ejecuta 
distintos programas incluidos en el aircrack - ng Suite - un conjunto de herramientas para  
redes inalámbricas de auditoría.

WEP Agrietado : 

 -  Mac derivación, filtro de direcciones ( spoofing vía mac ) 
 -  Auto revelar oculta el SSID 
Share:

Joomla Vulnerabilidad Complemento DOCman Paypal


Hola a todos, les paso a dejar una vulnerabilidad
en un complemento de Joomla llamado Docman Paypal, el cual salio
hace poco en 1337day, dicho complemento es de pago por tanto 
me impidio a hacer un tutorial (hasta encontrar algun joomla con ese complemento)
pero si les traigo la Injeccion e Info:

#######################################################
#
#  Joomla Component DOCman PayPal <= (id) SQL injection Vulnerability
#
#######################################################
Share:

lunes, 1 de abril de 2013

PentBox Security Suite


PenTBox es una suite de seguridad, paquetes de seguridad y la estabilidad de las herramientas de prueba orientados a las redes y sistemas. 
Programación en Ruby y orientado a GNU / Linux, aunque es compatible con Windows, MacOS y sistemas en los que cada Rubí trabaja. 
Está libre, licenciado bajo GNU / GPLv3. 

Algunas Caracteristicas de su Ultima version: 
Share:

Netsparker


Netsparker es el único falso positivo sin aplicación web escáner de seguridad. Simplemente apunte a su sitio web y automáticamente descubrir las fallas que podría dejar peligrosamente expuesta.

Tiene un periodo Gratis de 15 dias ya que es de pago, en realidad no se si habrá algun crack para
esta herramienta ya que no soy muy afiliado a Windows, si alguien sabe de algo agradecería lo diera a conocer.

Share:

FOLLOWME


Translate

Followers